
Solution française de pentest IA agentique validé par des experts

Les agents IA de Patrowl testent chaque jour l'ensemble de votre surface d'attaque externe, et un pentester certifié signe chaque vulnérabilité avant qu'elle ne vous parvienne.

L'IA corrèle

Actif, technologies, menaces et tests passés
3M+ actifs exposés analysés

L'automatisation exécute

Chaque test répétable, chaque jour
24–48 h pour vos premières vulnérabilités validées

Les experts valident

Preuve d’exploitation, puis signature
100 % des vulnérabilités signées par un expert

Ils nous font confiance

Entreprises du CAC 40, institutions publiques et scale-ups

Une solution conçue par des pentesters et des auditeurs en cybersécurité.

  • BTP & infrastructures10 000+ collaborateurs Colas
  • Mutuelle santé10 000+ collaborateurs MGEN
  • Banque publique européenne1 000–5 000 collaborateurs Banque européenne d’investissement
  • Audit & conseil10 000+ collaborateurs Forvis Mazars
  • VTC50–200 collaborateurs Heetch
  • Collectivité territoriale1 000–5 000 collaborateurs Brest Métropole
  • SaaS & paiement1 000–5 000 collaborateurs Xplor
  • Archivage numérique10–50 collaborateurs Arkhineo
  • Hôpital public1 000–5 000 collaborateurs CH Avignon
  • Réservation beauté200–500 collaborateurs Planity
  • E-commerce industriel10–50 collaborateurs 123 Roulement
  • +120clients

Comment fonctionne le pentest IA agentique de Patrowl

  • 1. Observer

    Collecter le contexte autour de l'actif.


    Rassembler les signaux autour d'un cas.
    Patrowl part de ce que l'on sait réellement de l'actif et de la menace.

    • collecter les données de l'actif, ses technologies et son exposition

    • intégrer les renseignements sur les vulnérabilités, les CVE et les exploits

    • reprendre l'historique des tests et les preuves déjà collectées

    Résultat : chaque décision part d'un contexte réel et à jour, pas d'hypothèses.
  • 2. Corréler

    Relier les signaux qui vont ensemble.


    L'agent cherche les liens entre l'exposition, les vulnérabilités et les preuves antérieures.

    • relier une CVE à la technologie utilisée

    • rattacher plusieurs vulnérabilités au même actif

    • réutiliser des preuves de tests antérieurs quand elles changent le scénario

    Résultat : des signaux liés deviennent une seule question de sécurité.

  • 3. Décider

    Choisir la prochaine action utile.


    L'agent s'appuie sur les preuves disponibles pour orienter la suite.

    • demander plus de contexte quand les preuves sont incomplètes

    • orienter un scénario connu vers les tests automatisés

    • signaler un cas complexe pour une revue par un expert

    Résultat : l'étape suivante découle des preuves, pas d'une séquence figée.

  • 4. Exécuter ou escalader

    Envoyer l'action vers le bon chemin d'exécution.


    Patrowl sépare l'analyse de l'exécution offensive.

    • exécuter les contrôles répétables via le moteur de tests

    • garder les actions sensibles sous décision humaine

    • confier la logique métier et les chemins d'attaque complexes à un pentester

    Résultat : l'automatisation prend en charge le travail répétable, les experts gardent la main sur les cas qui demandent du jugement.

RECHERCHE

Nos agents découvrent aussi de nouvelles vulnérabilités

Zero-day trouvé par nos agents CVE-2026-6455 · CVSS 8.1
Code publicPlugin WordPress
FailleSans authentification
Actif Exploitabilité
IA agentique
Historique Menaces
Retest autoCas répétable
PentesterCas sensible
CorrigéeChez l'éditeur

Nos agents lisent le code public d'un plugin WordPress.

TÉMOIGNAGES CLIENTS

Ces équipes sécurité testent chaque jour avec Patrowl

  • “Nous recevons désormais en continu des résultats de vulnérabilités vérifiés et de qualité, ce qui permet à nos ingénieurs d'agir immédiatement. Patrowl a rendu nos efforts de sécurité plus efficaces, plus collaboratifs et plus utiles.”

    Xplor
  • “Avec Patrowl, un clic suffit pour placer un actif sous surveillance. Nous gérons les vulnérabilités critiques tout en apportant des preuves solides de conformité, le tout avec une petite équipe.”

    Brest Métrople
  • “Le pentest en continu est une approche innovante qui nous permet d'évaluer en permanence notre exposition et de suivre le rythme rapide des environnements IT d'entreprise actuels.”

    Arkhineo
  • “Le pentest en continu est […] une solution innovante, parfaitement alignée avec l'évolution rapide de l'IT des entreprises aujourd'hui.”

    MGEN
  • “Il n'a fallu que deux jours pour déployer Patrowl sur l'ensemble des actifs exposés du groupe Heetch, après une preuve de concept réussie.”

    Heetch

Confiance et contrôle

Conçu pour attaquer. Contrôlé pour protéger.

IA agentique, exécution maîtrisée et experts certifiés : chaque test reste cadré, traçable et sans risque pour la production.

  • Tests sans risque
    L’IA recommande, l’exécution reste encadrée par nos garde-fous de production.

  • Supervision humaine
    Des pentesters certifiés valident chaque preuve et traitent les cas sensibles.

  • Sécurité et traçabilité
    Décisions et preuves restent liées. Données hébergées en France et chiffrées.

  • Contrôle des accès
    SSO et gestion des droits par rôle (RBAC) pour chaque membre de vos équipes.

  • Référentiels reconnus
    Une méthode alignée sur PTES, l’OWASP, le NIST et l’ANSSI.

  • Expertise certifiée
    OSCP · OSWE · CRT · PNPT · OSWP · OSCC

NOS OFFRES

Deux offres pour couvrir votre exposition externe

EASM

Gestion de la surface d'attaque externe

Cartographiez et surveillez en continu votre surface d'attaque externe, y compris les actifs que votre inventaire ne recense pas encore.

  • Découverte continue : domaines, sous-domaines, IP, applications et services exposés.

  • Shadow IT : les actifs liés à votre organisation, au-delà de votre inventaire actuel.

  • Contrôles de configuration et d'exposition : les services et paramètres qui élargissent votre exposition, signalés dès leur apparition.

  • Menaces émergentes : les actifs concernés par chaque nouvelle vulnérabilité, identifiés en quelques heures

Réserver une démo

Tests de sécurité offensive :

Test d'intrusion automatisé en continu

L'automatisation, l'IA agentique et des pentesters certifiés testent vos actifs exposés en continu et qualifient ce qui est réellement exploitable.

  • Tests offensifs en continu : tests en boîte noire et en boîte grise de vos actifs exposés.

  • Qualification : l'exploitabilité réelle de chaque vulnérabilité, confirmée et signée par un pentester.

  • Priorisation : vos équipes se concentrent sur les risques qui comptent le plus.

  • Remédiation et retest : des recommandations de correction pour chaque vulnérabilité, et un retest en un clic pour la confirmer.

Demander un devis

À qui s'adresse le pentest IA agentique ?

RSSI / Responsable sécurité

J'ai besoin de…

  • réduire le bruit et les faux positifs entre les alertes et l'action

  • comprendre pourquoi le prochain test compte

  • garder la traçabilité des décisions assistées par l'IA

Ce que Patrowl apporte : du contexte, des preuves et une escalade maîtrisée qui renforcent la posture de sécurité des équipes sécurité.

SOC / VOC / CERT

J'ai besoin de…

  • relier la threat intelligence aux technologies exposées

  • comprendre quel signal mérite une action

  • garder le contexte d'investigation quand un cas est escaladé

Ce que Patrowl apporte : un seul parcours, du signal de menace à la validation ou à la revue par un expert.

Gestion des vulnérabilités

J'ai besoin de…

  • prioriser avec plus qu'un score de sévérité

  • relier le contexte des actifs aux données d'exploitation

  • orienter le bon problème vers la remédiation

Ce que Patrowl apporte : une analyse contextualisée avant chaque action de sécurité.

Sécurité offensive / Pentesters

J'ai besoin de…

  • passer moins de temps sur la corrélation répétitive

  • recevoir un meilleur contexte avant l'investigation manuelle

  • garder la main sur l'exploitation sensible

Ce que Patrowl apporte : une préparation assistée par l'IA, sans retirer le jugement humain.

DevSecOps / Sécurité applicative

J'ai besoin de…

  • comprendre comment un changement affecte une application exposée

  • envoyer les contrôles connus vers l'automatisation ou les pipelines CI/CD

  • garder les comportements applicatifs complexes sous revue experte

Ce que Patrowl apporte : un routage adaptatif entre analyse, automatisation et experts.

Conformité / GRC

J'ai besoin de…

  • garder une trace de la façon dont les vulnérabilités ont été analysées

  • relier les preuves à la remédiation et aux retests

  • appuyer les audits avec des décisions documentées

Ce que Patrowl apporte : un contexte traçable et des preuves techniques tout au long du processus.

Démarrez le pentest IA agentique avec Patrowl

L'IA pour le contexte, l'automatisation pour l'exécution répétable et les experts pour les investigations approfondies.

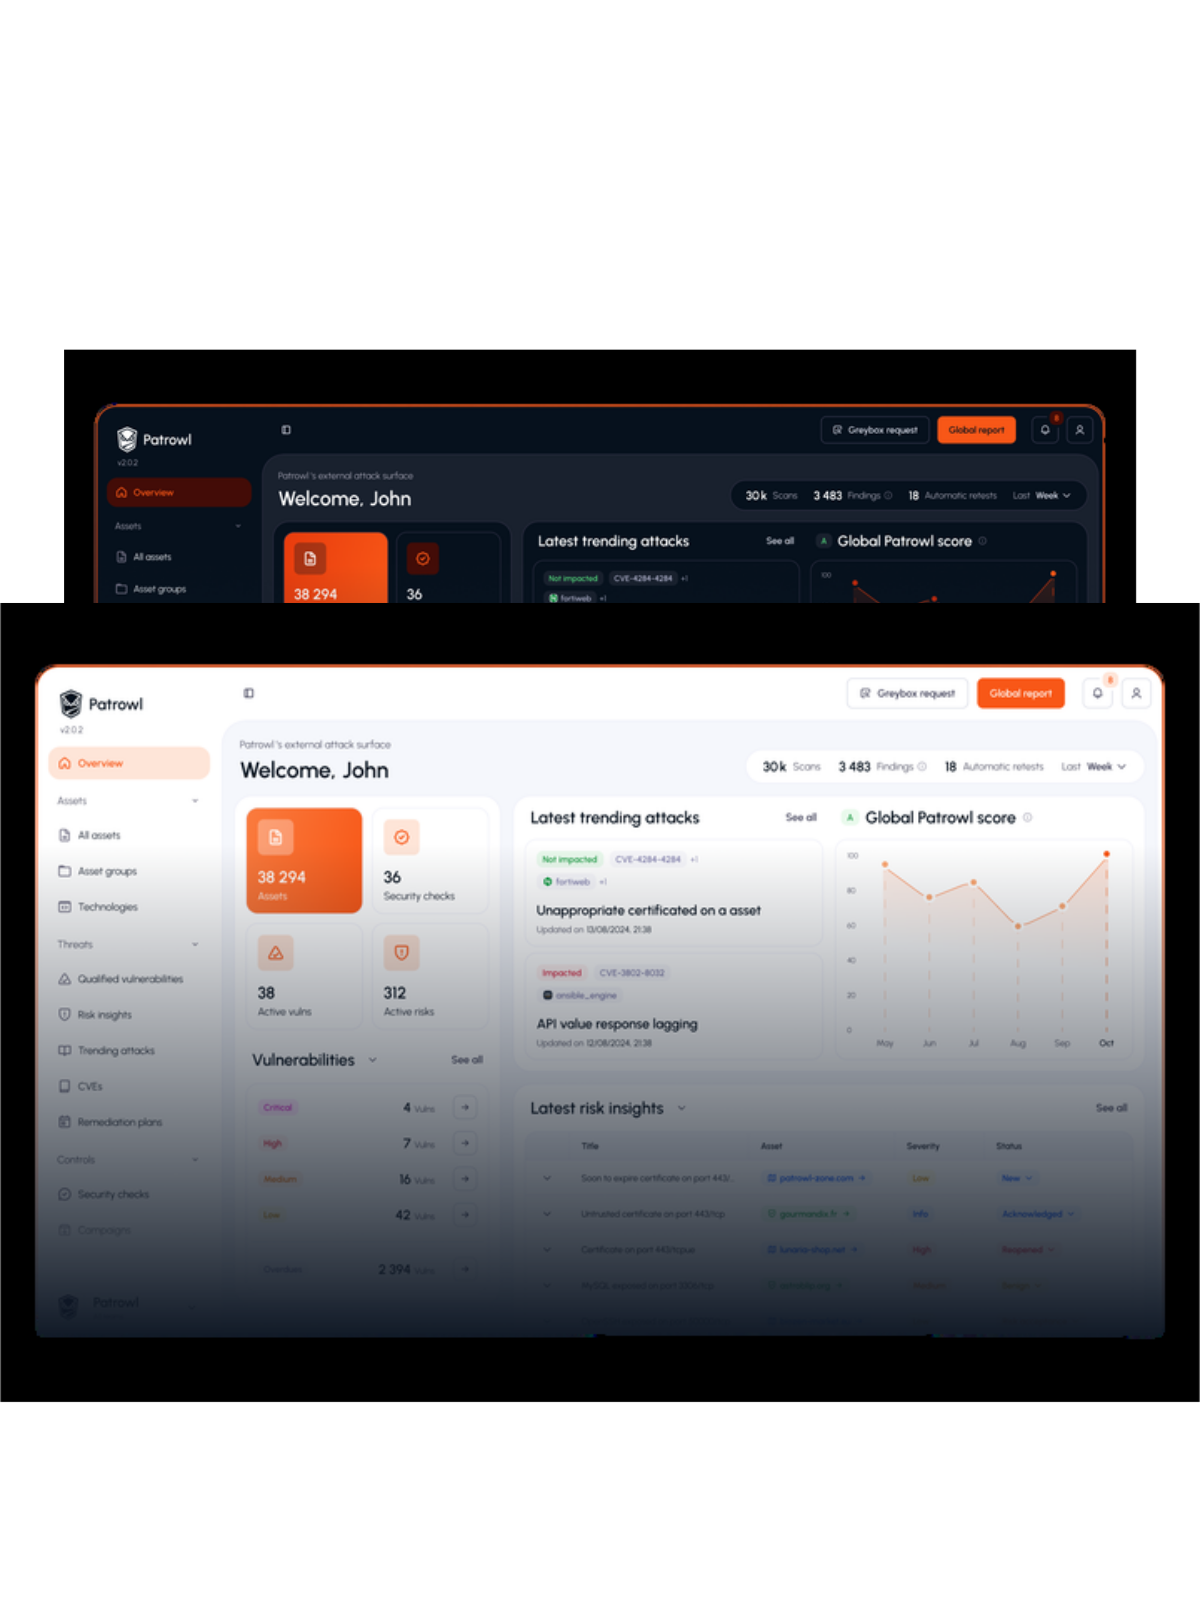
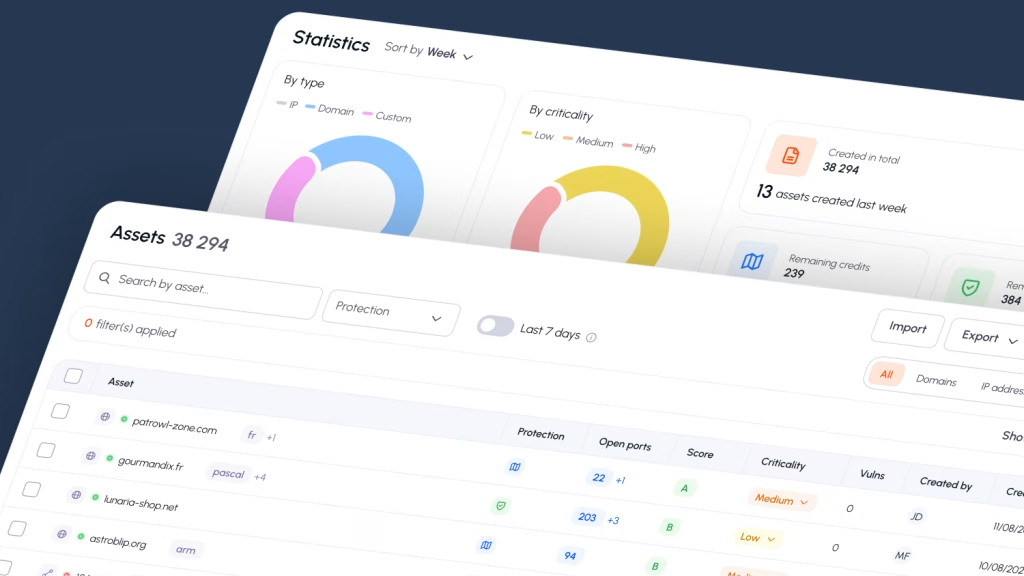
Plateforme Patrowl

FAQ : pentest IA agentique

Quel problème l'IA agentique résout-elle dans le pentest ?

L'agent relie les données des actifs, les informations sur les vulnérabilités et les preuves antérieures avant d'orienter l'étape suivante.

L'IA agentique, est-ce la même chose qu'un pentest entièrement autonome ?

Non. Patrowl sépare l'orientation par l'IA de l'exécution offensive. Contrairement au pentest entièrement autonome, les tests répétables passent par des moteurs maîtrisés, et les actions complexes ou sensibles peuvent être confiées à des experts humains.

Quand l'IA agentique est-elle plus utile que l'automatisation classique ?

L'automatisation classique fonctionne le mieux quand le test est déjà connu. Le pentest par IA apporte de la valeur quand plusieurs signaux ou vecteurs d'attaque doivent être reliés, ou quand un résultat change ce qui doit se passer ensuite.

L'IA agentique remplace-t-elle les pentesters ?

Non. Les pentesters restent essentiels pour la logique métier, les chemins d'attaque complexes, l'adaptation des exploits et les scénarios sensibles.

Le pentest par IA remplace-t-il le pentest traditionnel ?

Non. Le pentest traditionnel reste utile pour les investigations humaines approfondies. L'IA agentique aide sur le contexte, l'orientation et l'analyse répétable autour de ce travail.

L'IA agentique peut-elle tester les injections de prompt ?

Lorsqu'une application web intégrant de l'IA expose des surfaces d'attaque pertinentes, les injections de prompt peuvent faire partie d'une évaluation de sécurité cadrée. Les cas complexes doivent rester sous le contrôle d'un expert.

Comment faire confiance à une vulnérabilité détectée avec l'aide de l'IA ?

Patrowl relie l'analyse à l'actif concerné, aux preuves techniques, aux résultats des tests précédents et au parcours de validation final. Les vulnérabilités sont validées avant de devenir des actions, et l'exploitation validée reste distincte de l'analyse produite par l'IA seule.

L'IA agentique peut-elle s'intégrer à mon processus de sécurité existant ?

Oui. Elle ajoute du contexte avant l'automatisation, la revue experte, la remédiation ou le retest, sans remplacer votre processus de sécurité global.