Pentest IA agentique validé par des experts

Les agents IA de Patrowl testent chaque jour l'ensemble de votre surface d'attaque externe, et un pentester certifié signe chaque vulnérabilité avant qu'elle ne vous parvienne.

L'IA corrèle

Nos agents IA relient actifs, technologies, menaces et tests passés, puis décident de l'étape suivante.

L'automatisation exécute

Notre moteur lance chaque test répétable sur chaque actif, chaque jour.

Les experts valident

Des pentesters certifiés prouvent chaque vulnérabilité et la signent avant qu'elle ne vous parvienne.

More than 100 clients, including CAC 40 companies

A solution built by pentesters and cybersecurity auditors

Des millions d'actifs aux vulnérabilités qui comptent

Nos agents trient le volume : vos équipes ne reçoivent que des vulnérabilités vérifiées et signées par un pentester.

  1. 3M+Actifs exposés analysésSur l'ensemble de la plateforme Patrowl
  2. 100%Vulnérabilités validées par des pentestersRevues et signées par un expert
  3. 24–48hPour vos premières vulnérabilités validéesAvec des recommandations de remédiation actionnables
  4. 3×Remédiation des vulnérabilités plus rapidePar rapport à la situation de référence mesurée

Chiffres plateforme, 2026.

Patrowl — Trio (scoped embed)

← scroll →

Automation · continuous pentest Agentic AI · correlate, triage, exploit Human validation · complex & critical

Comment fonctionne le pentest IA agentique de Patrowl

  • 1. Observer

    Collecter le contexte autour de l'actif.


    Rassembler les signaux autour d'un cas.
    Patrowl part de ce que l'on sait réellement de l'actif et de la menace.

    • collecter les données de l'actif, ses technologies et son exposition

    • intégrer les renseignements sur les vulnérabilités, les CVE et les exploits

    • reprendre l'historique des tests et les preuves déjà collectées

    Résultat : chaque décision part d'un contexte réel et à jour, pas d'hypothèses.

  • 2. Corréler

    Relier les signaux qui vont ensemble.


    L'agent cherche les liens entre l'exposition, les vulnérabilités et les preuves antérieures.

    • relier une CVE à la technologie utilisée

    • rattacher plusieurs vulnérabilités au même actif

    • réutiliser des preuves de tests antérieurs quand elles changent le scénario

    Résultat : des signaux liés deviennent une seule question de sécurité.

  • 3. Décider

    Choisir la prochaine action utile.


    L'agent s'appuie sur les preuves disponibles pour orienter la suite.

    • demander plus de contexte quand les preuves sont incomplètes

    • orienter un scénario connu vers les tests automatisés

    • signaler un cas complexe pour une revue par un expert

    Résultat : l'étape suivante découle des preuves, pas d'une séquence figée.

  • 4. Exécuter ou escalader

    Envoyer l'action vers le bon chemin d'exécution.


    Patrowl sépare l'analyse de l'exécution offensive.

    • exécuter les contrôles répétables via le moteur de tests

    • garder les actions sensibles sous décision humaine

    • confier la logique métier et les chemins d'attaque complexes à un pentester

    Résultat : l'automatisation prend en charge le travail répétable, les experts gardent la main sur les cas qui demandent du jugement.

Quel contexte l'IA agentique utilise-t-elle ?

Quatre couches de contexte qui changent la décision suivante.

Asset context Domains IPs Web apps APIs Exposed services Tech Vulnerability context New CVEs Public exploits CWEs Known weaknesses Threat intelligence Testing history Previous tests Validated evidence Retest status Earlier findings Investigation context Auth issues Privilege escalation Attack paths Sensitive data AGENTIC AI reasons on context NEXT DECISION Chase a sensitive-data exposure shaped by investigation context

L'agent s'appuie sur ces couches pour orienter l'action suivante. Il ne remplace ni le moteur de tests, ni vos outils de sécurité, ni l'expertise humaine.

Vladimir Kolla, cofondateur de Patrowl

IA agentique vs automatisation du pentest par règles

Quand l'automatisation figée ne suffit plus

Critère
Automatisation par règles
Pentest IA à la demande
Pentest agentique continu Patrowl
Couverture
Tous les actifs, contrôles standard
Les cibles que vous commandez
Chaque actif, chaque jour
Profondeur des tests
Contrôles connus
Approfondi sur la cible choisie
Approfondi là où ça change, continu partout
Rythme
Selon un calendrier
À chaque test commandé
Chaque jour, plus à chaque mise en production et nouvelle menace
Constance dans le temps
Résultats reproductibles
Une nouvelle exécution à chaque test
Suivi jusqu'à correction et retest
Validation experte
Des alertes à trier par votre équipe
Selon le prestataire
Chaque vulnérabilité validée par un pentester
Délai des premiers résultats
Après configuration
Après chaque commande
24 à 48 heures, puis chaque jour

RECHERCHE

Nos agents découvrent aussi de nouvelles vulnérabilités

Nos agents de recherche étudient le code open source sur lequel reposent vos sites. Chaque découverte est confirmée par un pentester, transmise au mainteneur et corrigée avant publication. CVE récentes attribuées à Patrowl :

  • CVE-2026-6453

    Injection SQL,
    CubeWP Framework (WordPress)

  • CVE-2026-10039

    SQL injection
    Frontend Admin (WordPress)

  • CVE-2026-6225

    Injection SQL aveugle basée sur le temps,
    Taskbuilder (WordPress)

  • CVE-2026-3523

    Injection SQL,
    Apocalypse Meow (WordPress)

  • CVE-2026-6455

    CSRF menant à la suppression de fichiers,
    WP Contact Form 7 DB Handler

  • CVE-2026-6203

    Redirection ouverte,
    User Registration & Membership (WordPress)

EXAMPLE OF A ZERO-DAY FOUND BY AI PENETRATION TESTING OPEN SOURCE Public plugin code A WordPress component your assets depend on SQLi SQL Injection CVE-2026-6453 Medium · CVSS 6.5 · CWE-89 Authenticated (Subscriber+) CubeWP Framework ≤ 1.1.30 WHAT PATROWL USES Asset context Vulnerability context Severity Exploitability Remediation history Previous tests AGENTIC AI Context + decision What should happen next? automate · gather context · escalate REPEATABLE CASE AUTO Automated retest Replay relevant control Confirm exploitability SENSITIVE CASE EXP Pentester review Complex exploitation Manual validation Remediation Reported to the maintainer Fixed upstream · users update Reported & fixed — credited to Patrowl Validated by a pentester before disclosure WHAT THE SECURITY TEAM GETS Risk · SQL injection Priority · Medium Evidence ready Fix guidance Retest · Confirmed fixed

EXAMPLE OF A ZERO-DAY FOUND BY AI PENETRATION TESTING

OPEN SOURCE · PUBLIC CODE

Public plugin code

Patrowl’s agents hunt unknown flaws in the CubeWP Framework, a WordPress component your assets depend on.

FINDING

SQL Injection — CVE-2026-6453

Medium · CVSS 6.5 · CWE-89 · authenticated (Subscriber+). Affects CubeWP Framework ≤ 1.1.30.

AGENTIC AI · CONTEXT + DECISION

What should happen next?

The AI brings together asset context, vulnerability intelligence, severity, exploitability, remediation history and previous tests, then decides: automate, gather more context, or escalate.

Asset contextVulnerability contextSeverity ExploitabilityRemediation historyPrevious tests
REPEATABLE CASE

Automated retest

Replay the relevant control and confirm exploitability.

SENSITIVE CASE

Pentester review

Complex exploitation and manual validation by an expert.

REMEDIATION

Reported, fixed and credited to Patrowl

Reported to the maintainer and fixed upstream. The finding was validated by a pentester before disclosure.

WHAT THE SECURITY TEAM GETS
Risk · SQL injection Priority · Medium Evidence ready Fix guidance Retest · Confirmed fixed

Moins de vulnérabilités, plus de corrections

« La course au nombre de vulnérabilités est un mauvais indicateur : elle récompense celui qui en montre le plus, pas celui qui réduit le risque. Il faut ramener la discussion sur la remédiation, et c'est aussi la meilleure façon de montrer ce que le tri apporte vraiment. »

Florent Montel, Chief Hacking Officer et cofondateur de Patrowl

TÉMOIGNAGES CLIENTS

Ces équipes sécurité testent chaque jour avec Patrowl

  • “Nous recevons désormais en continu des résultats de vulnérabilités vérifiés et de qualité, ce qui permet à nos ingénieurs d'agir immédiatement. Patrowl a rendu nos efforts de sécurité plus efficaces, plus collaboratifs et plus utiles.”

    Xplor
  • “Avec Patrowl, un clic suffit pour placer un actif sous surveillance. Nous gérons les vulnérabilités critiques tout en apportant des preuves solides de conformité, le tout avec une petite équipe.”

    Brest Métrople
  • “Patrowl a automatisé nos tests de sécurité tout en nous donnant une vision claire de notre posture de sécurité. Les rapports sont précis, adaptés à notre environnement et faciles à comprendre, même pour des non-spécialistes en cybersécurité.”

    Colas
  • “Le pentest en continu est une approche innovante qui nous permet d'évaluer en permanence notre exposition et de suivre le rythme rapide des environnements IT d'entreprise actuels.”

    Arkhineo
  • “Le pentest en continu est […] une solution innovante, parfaitement alignée avec l'évolution rapide de l'IT des entreprises aujourd'hui.”

    MGEN
  • “Il n'a fallu que deux jours pour déployer Patrowl sur l'ensemble des actifs exposés du groupe Heetch, après une preuve de concept réussie.”

    Heetch

Confiance et contrôle

Conçu pour attaquer. Contrôlé pour protéger.

Patrowl combine IA agentique, exécution offensive maîtrisée et expertise humaine certifiée pour que chaque test reste cadré, traçable et sans risque pour la production.

  • Tests sans risque
    L'IA peut recommander l'action suivante, mais l'exécution offensive reste encadrée par les capacités maîtrisées de Patrowl, ses règles de test et ses garde-fous pour la production.

  • Supervision humaine
    Des pentesters certifiés prennent les décisions sensibles, traitent les chemins d'attaque complexes et valident les preuves derrière chaque vulnérabilité.

  • Sécurité et traçabilité
    Contexte, décisions, vulnérabilités et retests restent liés, et les données sensibles sont protégées par un hébergement en France, le chiffrement et des contrôles d'accès de niveau entreprise.

  • Reconnaissance et standards
    L'approche de test de Patrowl s'appuie sur des référentiels reconnus comme PTES, l'OWASP, le NIST et les recommandations de l'ANSSI, ainsi que sur une reconnaissance externe du secteur.

NOS OFFRES

Deux offres pour couvrir votre exposition externe

EASM

EASM : Gestion de la surface d'attaque externe

Cartographiez et surveillez en continu votre surface d'attaque externe, y compris les actifs que votre inventaire ne recense pas encore.

  • Découverte continue : domaines, sous-domaines, IP, applications et services exposés.

  • Shadow IT : les actifs liés à votre organisation, au-delà de votre inventaire actuel.

  • Contrôles de configuration et d'exposition : les services et paramètres qui élargissent votre exposition, signalés dès leur apparition.

  • Menaces émergentes : les actifs concernés par chaque nouvelle vulnérabilité, identifiés en quelques heures

Réserver une démo

Tests de sécurité offensive :

Test d'intrusion automatisé en continu

L'automatisation, l'IA agentique et des pentesters certifiés testent vos actifs exposés en continu et qualifient ce qui est réellement exploitable.

  • Tests offensifs en continu : tests en boîte noire et en boîte grise de vos actifs exposés.

  • Qualification : l'exploitabilité réelle de chaque vulnérabilité, confirmée et signée par un pentester.

  • Priorisation : vos équipes se concentrent sur les risques qui comptent le plus.

  • Remédiation et retest : des recommandations de correction pour chaque vulnérabilité, et un retest en un clic pour la confirmer.

Demander un devis

À qui s'adresse le pentest IA agentique ?

RSSI / Responsable sécurité

J'ai besoin de…

  • réduire le bruit et les faux positifs entre les alertes et l'action

  • comprendre pourquoi le prochain test compte

  • garder la traçabilité des décisions assistées par l'IA

Ce que Patrowl apporte : du contexte, des preuves et une escalade maîtrisée qui renforcent la posture de sécurité des équipes sécurité.

SOC / VOC / CERT

J'ai besoin de…

  • relier la threat intelligence aux technologies exposées

  • comprendre quel signal mérite une action

  • garder le contexte d'investigation quand un cas est escaladé

Ce que Patrowl apporte : un seul parcours, du signal de menace à la validation ou à la revue par un expert.

Gestion des vulnérabilités

J'ai besoin de…

  • prioriser avec plus qu'un score de sévérité

  • relier le contexte des actifs aux données d'exploitation

  • orienter le bon problème vers la remédiation

Ce que Patrowl apporte : une analyse contextualisée avant chaque action de sécurité.

Sécurité offensive / Pentesters

J'ai besoin de…

  • passer moins de temps sur la corrélation répétitive

  • recevoir un meilleur contexte avant l'investigation manuelle

  • garder la main sur l'exploitation sensible

Ce que Patrowl apporte : une préparation assistée par l'IA, sans retirer le jugement humain.

DevSecOps / Sécurité applicative

J'ai besoin de…

  • comprendre comment un changement affecte une application exposée

  • envoyer les contrôles connus vers l'automatisation ou les pipelines CI/CD

  • garder les comportements applicatifs complexes sous revue experte

Ce que Patrowl apporte : un routage adaptatif entre analyse, automatisation et experts.

Conformité / GRC

J'ai besoin de…

  • garder une trace de la façon dont les vulnérabilités ont été analysées

  • relier les preuves à la remédiation et aux retests

  • appuyer les audits avec des décisions documentées

Ce que Patrowl apporte : un contexte traçable et des preuves techniques tout au long du processus.

Démarrez le pentest IA agentique avec Patrowl

L'IA pour le contexte, l'automatisation pour l'exécution répétable et les experts pour les investigations approfondies.

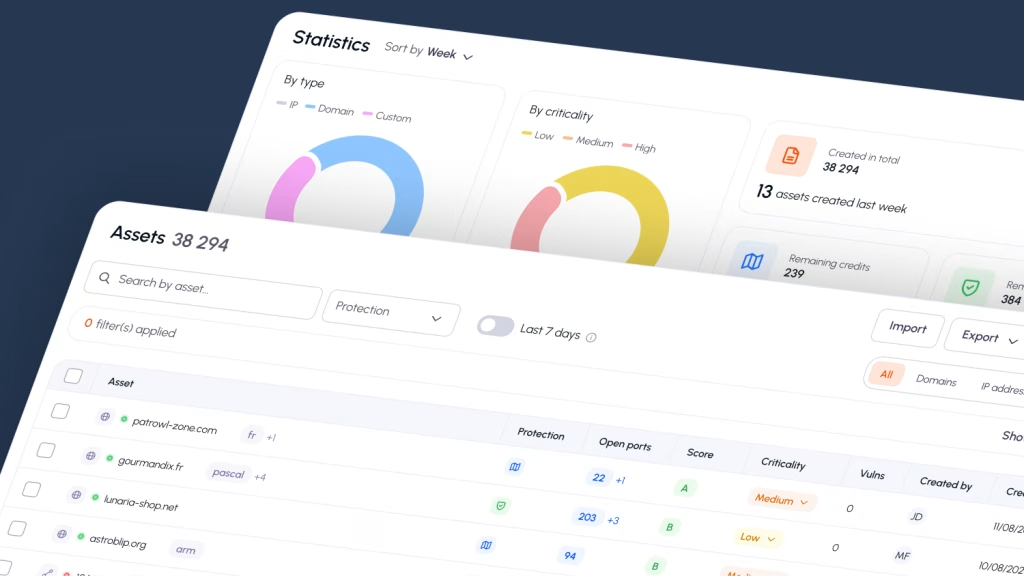
13
Overview
Assets
All assets
Asset groups
Technologies
Threats
Qualified vulnerabilities
Risk insights
Trending attacks
CVEs
Remediation plans
Controls
Security checks
Campaigns
Organization
General
Users
Settings
demo
Welcome, 
27KScans
5 940Findings
48Retests
Last 7 days
295
Assets
35
Security checks
36
Active vulns
284
Active risks
Vulnerabilities
See all
Critical 6 vulns
High 2 vulns
Medium 17 vulns
Low 10 vulns
Overdue 17 vulns
Typosquatted domains
See all
ferguson.patrowl.oio Low
On ferguson.patrowl…
Last modification 30/03/2026
johns0n.patrowl.io High
On johnson.patrowl.io
Last modification 22/06/2026
Latest trending attacks
See all
Warning LatePoint
Unauthenticated Authentication Bypass via load_step Function in LatePoint WordPress plugin
Updated on 06/10/2025 15:31:29
Warning
Remote code execution on DrayTek's Vigor routers
Updated on 06/10/2025 15:31:29
c Global Patrowl score
100 80 60 40 20 0 Oct Nov Dec Jan Feb Mar
Latest risk insights
See all
Title Asset Severity Status
Weak ciphersuite on port 443/tcp
moore.patrowl.io
Medium New
Weak protocol on port 8443/tcp
howard-dennis.p…
Medium New
Other dangerous service on port 80/tcp
lee-franklin.patr…
Info New
Database on port 3306/tcp
elliott.henderson…
Critical New
SEG implemented with None
dalton.patrowl.io
Low New

FAQ : pentest IA agentique

Quel problème l'IA agentique résout-elle dans le pentest ?

L'agent relie les données des actifs, les informations sur les vulnérabilités et les preuves antérieures avant d'orienter l'étape suivante.

L'IA agentique, est-ce la même chose qu'un pentest entièrement autonome ?

Non. Patrowl sépare l'orientation par l'IA de l'exécution offensive. Contrairement au pentest entièrement autonome, les tests répétables passent par des moteurs maîtrisés, et les actions complexes ou sensibles peuvent être confiées à des experts humains.

Quand l'IA agentique est-elle plus utile que l'automatisation classique ?

L'automatisation classique fonctionne le mieux quand le test est déjà connu. Le pentest par IA apporte de la valeur quand plusieurs signaux ou vecteurs d'attaque doivent être reliés, ou quand un résultat change ce qui doit se passer ensuite.

L'IA agentique remplace-t-elle les pentesters ?

Non. Les pentesters restent essentiels pour la logique métier, les chemins d'attaque complexes, l'adaptation des exploits et les scénarios sensibles.

Le pentest par IA remplace-t-il le pentest traditionnel ?

Non. Le pentest traditionnel reste utile pour les investigations humaines approfondies. L'IA agentique aide sur le contexte, l'orientation et l'analyse répétable autour de ce travail.

L'IA agentique peut-elle tester les injections de prompt ?

Lorsqu'une application web intégrant de l'IA expose des surfaces d'attaque pertinentes, les injections de prompt peuvent faire partie d'une évaluation de sécurité cadrée. Les cas complexes doivent rester sous le contrôle d'un expert.

Comment faire confiance à une vulnérabilité détectée avec l'aide de l'IA ?

Patrowl relie l'analyse à l'actif concerné, aux preuves techniques, aux résultats des tests précédents et au parcours de validation final. Les vulnérabilités sont validées avant de devenir des actions, et l'exploitation validée reste distincte de l'analyse produite par l'IA seule.

L'IA agentique peut-elle s'intégrer à mon processus de sécurité existant ?

Oui. Elle ajoute du contexte avant l'automatisation, la revue experte, la remédiation ou le retest, sans remplacer votre processus de sécurité global.

7 au 10 octobre à Monaco

Les Assises 2026

Retrouvez-nous au stand K02